
Acesso remoto à ONU Huawei: liberar ou bloquear wan-access

O acesso remoto à ONU Huawei resolve um problema real do suporte: o cliente liga dizendo que o Wi-Fi não funciona e o técnico quer abrir a página da ONU sem mandar ninguém até a casa dele. Na OLT Huawei isso se faz com um comando, o ont wan-access http, que deixa a interface web da ONU responder pela WAN. O problema é que ela passa a responder para qualquer um na internet, não só para o seu suporte.
Eu opero OLTs Huawei MA5800 e já tive de limpar a sujeira desse comando. ONUs em modo roteador que tiveram o acesso web liberado para atendimento e nunca foram fechadas acabaram com a WAN trocada de PPPoE para IPoE por alguém de fora, que entrou com a senha de fábrica. Este guia mostra como liberar e bloquear o acesso pela OLT, como fechar em lote e por que a gerência pelo TR-069 é o caminho certo. Os exemplos usam frame 0, slot 1, porta 0 e ONT 1.
Resposta rápida: liberar e bloquear o acesso remoto
- Ache a ONU pelo serial com
display ont info by-sne anote o F/S/P e o ONT-ID. - Entre no modo
diagnosea partir doconfig. - Libere com
ont wan-access http 0/1/0 1 enablee faça o atendimento. - Feche logo depois com
ont wan-access http 0/1/0 1 disablee saia comquit. - Teste de fora com
curl: a página da ONU não pode responder no IP da WAN.
O comando não expira sozinho. Se ninguém rodar o disable, a página fica exposta até alguém lembrar dela, ou até alguém de fora encontrar.
Por que a página da ONU exposta na internet é um risco
Uma ONU em modo roteador, a HGU, tem uma página web de administração com usuário comum e usuário administrador. Muitos equipamentos saem de fábrica com a mesma senha de administrador, e essa senha está publicada em fórum e manual há anos. Com o acesso remoto à ONU Huawei liberado, quem varre a internet atrás de portas 80 abertas encontra a página e entra.
O que a pessoa faz lá dentro depende da intenção: trocar o DNS para mandar o cliente a páginas falsas, mudar a WAN e derrubar o serviço, abrir redirecionamento de portas ou só usar a ONU como ponto de partida para outros ataques. No incidente que acompanhei, a mudança na WAN derrubou o cliente, e o chamado chegou como queda de internet, não como invasão.
O tamanho do risco depende do tipo de WAN. A tabela resume quanto o acesso remoto à ONU Huawei expõe em cada cenário:
| Situação da WAN | Exposição com wan-access liberado |
|---|---|
| IPv4 público fixo ou dinâmico | Alta: qualquer um na internet alcança a página |
| IPv4 atrás de CGNAT | Menor, mas outros clientes do mesmo CGNAT podem alcançar o IP interno se o concentrador não isolar os clientes |
| IPv6 global na WAN | Não confirmado: se a WAN tem IPv6 global, repita o teste de fora pelo IPv6 |
| Só WAN de gerência, sem internet | Baixa: alcançável só pela rede de gerência |
A regra que eu sigo é simples: a página web da ONU nunca fica aberta na WAN de internet por padrão. Quando o suporte precisa dela, libera por alguns minutos e fecha.
Localizar a ONU pelo serial
O comando de wan-access pede o F/S/P e o ONT-ID, mas o chamado chega com o nome do cliente ou o serial da etiqueta. O primeiro passo é traduzir o serial na posição da ONU. Entre no modo de configuração e consulte pelo SN:
enable
config
display ont info by-sn 48575443A1B2C3D4
Da saída, só importam duas linhas e o estado:
  F/S/P                   : 0/1/0
  ONT-ID                  : 1
  Control flag            : active
  Run state               : online
  SN                      : 48575443A1B2C3D4
F/S/Pé frame, slot e porta PON: aqui, 0/1/0.ONT-IDé o número da ONU dentro da porta: aqui, 1.Run stateprecisa estaronline. ONU offline não recebe a configuração e o acesso remoto à ONU Huawei não vai funcionar.
Rode o by-sn no modo config, fora de qualquer interface. Para saber qual IP o cliente recebeu na WAN, consulte as WANs da ONU:
display ont wan-info 0/1 0 1
A saída lista cada WAN da ONU com o tipo de conexão, PPPoE ou DHCP, o estado e o endereço. É esse IP que o técnico vai digitar no navegador e é nele que você testa se a página ficou fechada. Se a ONU ainda não está cadastrada, o caminho começa antes, no guia de como provisionar ONU na OLT Huawei.
Liberar o acesso remoto à ONU Huawei pela OLT
O ont wan-access não fica na interface GPON: ele roda no modo diagnose. A sequência que uso no dia a dia, já dentro do config, é esta. Este guia trata só do HTTP, que é o que o comando abaixo controla. Telnet, SSH e HTTPS da ONU também não devem responder na WAN de internet; confira essas portas no mesmo teste externo.
diagnose
ont wan-access http 0/1/0 1 enable
quit
diagnoseentra no modo de diagnóstico da OLT, onde ficam os comandos de manutenção da ONU.ont wan-access http 0/1/0 1 enablemanda a ONU da porta 0/1/0, ONT 1, aceitar acesso HTTP pela WAN. O F/S/P vai junto, com barras, e o ONT-ID vem separado por espaço.quitvolta para oconfig. Não fique parado nodiagnoseà toa.
Depois disso o técnico abre http:// seguido do IP da WAN e entra na página da ONU. Anote no chamado a hora em que liberou: é essa anotação que garante que alguém vai fechar.
O roteiro completo de um atendimento
Juntando a localização e a liberação, o atendimento inteiro fica assim:
enable
config
display ont info by-sn 48575443A1B2C3D4
display ont wan-info 0/1 0 1
diagnose
ont wan-access http 0/1/0 1 enable
quit
Bloquear o acesso: wan-access disable
Fechar é o mesmo comando com disable no fim:
diagnose
ont wan-access http 0/1/0 1 disable
quit
Faça disso o último passo do atendimento, não uma tarefa para depois. O comando não tem prazo de validade: o acesso remoto à ONU Huawei liberado hoje não fecha sozinho com o passar do tempo. Não conte com um reboot da ONU para fechar; trate como aberto até rodar o disable e testar de fora.
Testar de fora se a página fechou
A OLT aceitar o comando não prova que a página fechou. O teste que vale é de fora da sua rede, de um servidor ou de um celular no 4G, apontando para o IP da WAN:
curl -m 5 -I http://203.0.113.45/
O -I pede só o cabeçalho HTTP e o -m 5 desiste depois de 5 segundos. Com o acesso fechado, o curl termina em timeout ou conexão recusada. Se voltar um cabeçalho HTTP, a página ainda responde: confira se o F/S/P e o ONT-ID estão certos e rode o disable de novo.
Fechar o acesso em lote
Quando aparece o primeiro caso de ONU invadida, a pergunta seguinte é: quantas outras estão abertas? Se o seu sistema registra quem liberou acesso e quando, use esse histórico para montar a lista. Se não registra, a contenção mais segura é fechar em todas as ONUs do modelo afetado. Fechar o acesso remoto à ONU Huawei em lote leva poucos minutos por OLT.
Com a lista de posições na mão, um único diagnose resolve várias ONUs da mesma OLT:
diagnose
ont wan-access http 0/1/0 1 disable
ont wan-access http 0/1/0 7 disable
ont wan-access http 0/1/3 12 disable
ont wan-access http 0/2/5 40 disable
quit
Para listas grandes, monte o bloco a partir de um CSV em vez de digitar. O arquivo tem uma linha por ONU:
fsp,ont
0/1/0,1
0/1/0,7
0/1/3,12
0/2/5,40
E um script curto gera os comandos na ordem certa, com o diagnose na frente e o quit no fim:
import csv

print('diagnose')
with open('onus.csv', newline='') as f:
    for row in csv.DictReader(f):
        print(f"ont wan-access http {row['fsp']} {row['ont']} disable")
print('quit')
Cole a saída na sessão da OLT em blocos de algumas dezenas de linhas e leia a resposta de cada um. Se uma linha voltar com erro, a ONU provavelmente está offline ou a posição mudou; separe esses casos e trate depois, buscando de novo pelo serial. Em várias OLTs, rode um bloco por OLT.
Gerência pelo TR-069 como alternativa
Liberar a página web é um remendo. O jeito certo de dar acesso remoto à ONU Huawei para o suporte é não depender da página: a ONU fala com um servidor ACS por TR-069, numa WAN de gerência separada, numa VLAN que não sai para a internet. Pelo ACS o suporte vê o sinal, troca nome e senha do Wi-Fi, reinicia a ONU e muda a senha de administrador sem abrir nada para fora.
O passo a passo de servidor e OLT está no post sobre GenieACS com TR-069 nas ONUs Huawei. Com o ACS no ar, o wan-access vira exceção: só para o caso raro em que o técnico precisa de uma tela que o ACS não mostra.
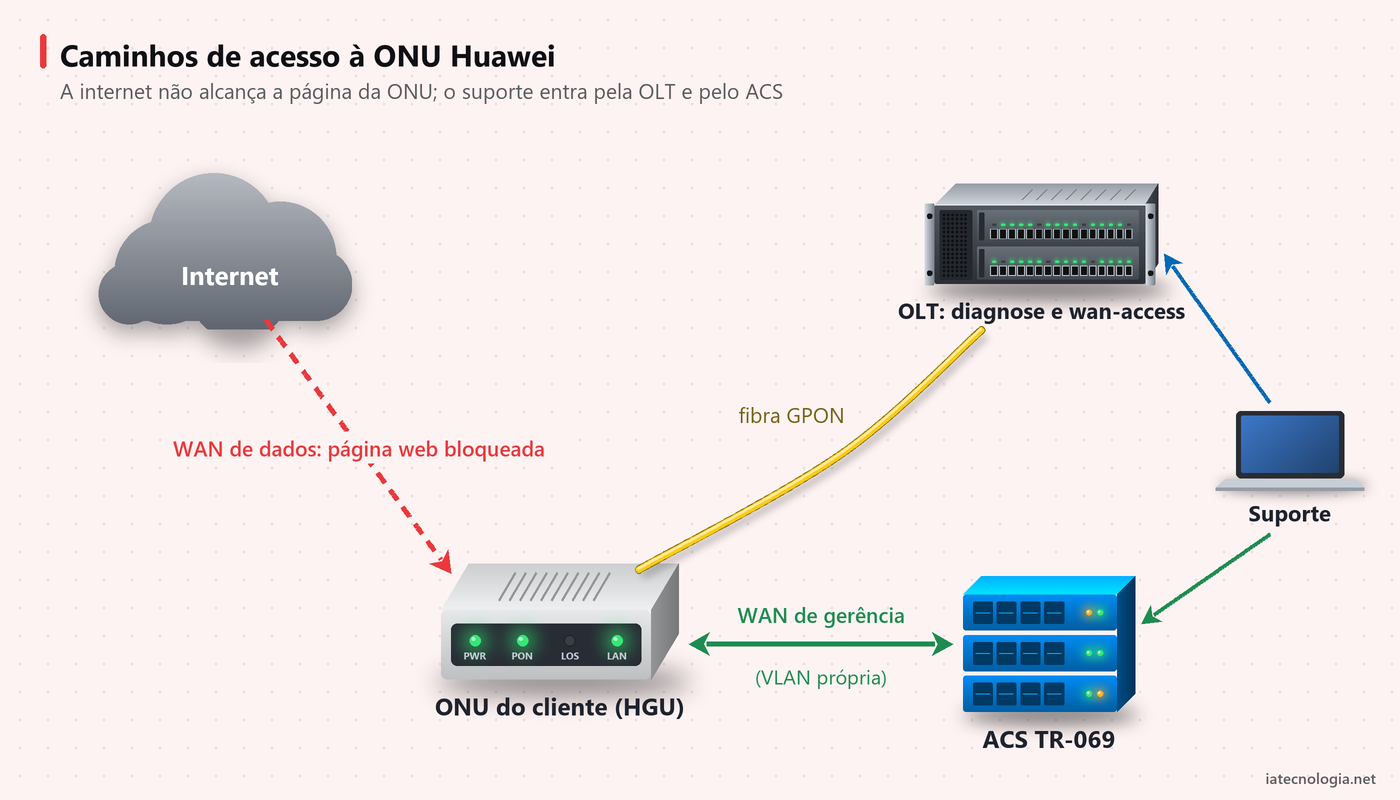
| Método | Exposição | Quando usar |
|---|---|---|
| wan-access http enable | Página aberta na WAN até o disable | Exceção, por minutos, com chamado |
| ACS TR-069 na WAN de gerência | Só a rede de gerência alcança | Rotina do suporte |
| Comandos na OLT | Nenhuma na ONU | Sinal, estado, reboot, consulta de WAN |
| Visita técnica | Nenhuma | Quando a ONU nem sobe |
Uma segunda camada ajuda: bloquear no concentrador ou no roteador de borda o acesso de fora às portas de gerência dos IPs de clientes. Isso protege mesmo quando alguém esquece um disable. Se o seu concentrador é Mikrotik, a lógica de filtro do guia de segurança no Mikrotik RouterOS v7 serve de base.
Uma terceira camada fica na própria ONU. Nas HGUs Huawei como a EG8145V5, o ACS consegue ligar o controle de acesso da ONU pelo parâmetro X_HW_Security.AclServices.AccessControl, com uma lista de faixas de IP autorizadas a abrir a página HTTP pela WAN. Com a faixa do NOC na lista, mesmo um wan-access esquecido só responde para a sua equipe. Como o ACS reaplica a regra a cada inform, um reset de fábrica ou uma alteração feita por terceiros volta ao normal em poucos minutos. A sessão TR-069 não passa por essa lista, então o ACS continua alcançando a ONU.
Checklist do suporte
Antes de liberar o acesso remoto à ONU Huawei, passe por esta lista. Ela cabe num procedimento interno de uma página.
- Tente resolver pelo ACS ou pelos comandos da OLT antes de abrir a página da ONU.
- Confirme que a ONU não usa a senha de administrador de fábrica.
- Localize a ONU pelo serial e confira se está online.
- Libere com
ont wan-access http ... enablee anote a hora no chamado. - Faça o atendimento e feche com
disableantes de encerrar o chamado. - Teste de fora com
curlque a página parou de responder. - Uma vez por mês, revise as liberações do período e feche o que ficou aberto.
Erros comuns
Estes são os tropeços que mais aparecem quando a equipe começa a usar o acesso remoto à ONU Huawei:
- Procurar o wan-access na interface GPON. O comando roda no modo
diagnose, que você acessa a partir doconfig, e não dentro dainterface gpononde ficam os outros comandos de ONU. - F/S/P no formato da interface. No wan-access a porta vai inteira,
0/1/0, seguida do ONT-ID. Não é o0/1com a porta separada. - Achar que o acesso expira. Ele não expira. Sem o
disable, fica aberto. - Testar só de dentro da rede. De dentro da sua rede a página pode responder por outro caminho. O teste que conta é de fora.
- Liberar com a senha de fábrica. Troque a senha antes ou faça tudo pelo ACS.
Perguntas frequentes
Como liberar o acesso remoto à ONU Huawei pela OLT?
Localize a ONU com display ont info by-sn, entre no modo diagnose e rode ont wan-access http com o F/S/P, o ONT-ID e enable. Depois saia com quit e lembre de fechar no fim do atendimento.
O wan-access desabilita sozinho depois de um tempo?
Não. O comando não tem prazo, e no incidente que acompanhei a página continuou acessível até alguém rodar o mesmo comando com disable. Não conte com reboot da ONU para fechar. Por isso a liberação precisa estar registrada no chamado.
Como saber se a página da ONU está exposta na internet?
Teste de fora da sua rede, apontando para o IP da WAN do cliente, por exemplo com curl -I. Se voltar um cabeçalho HTTP, a página responde. Timeout ou conexão recusada indicam que está fechada.
Cliente atrás de CGNAT está protegido?
Fica menos exposto, porque a WAN tem IP privado e não é alcançável direto da internet. Outros clientes dentro do mesmo CGNAT, porém, podem chegar nesse IP. A página não deve ficar aberta em nenhum dos casos.
Qual a alternativa ao wan-access para o suporte?
O TR-069 com um ACS, como o GenieACS, numa WAN de gerência que não sai para a internet. Pelo ACS dá para trocar Wi-Fi, senha e reiniciar a ONU sem abrir a página para fora.
Conclusão
O acesso remoto à ONU Huawei pelo ont wan-access http é prático e perigoso na mesma medida. Ele resolve o atendimento em minutos, mas deixa a página da ONU aberta para a internet até alguém fechar. Libere só quando não houver outro caminho, anote, feche com disable e teste de fora.
Se a sua operação ainda depende da página da ONU para tarefas de rotina, o investimento que mais paga é um ACS. Com o TR-069 funcionando, o wan-access passa a ser exceção, e uma varredura em lote garante que nenhuma liberação antiga ficou para trás.

Leia Também
 GPON
IPv6 na ONU Huawei: WAN PPPoE dual stack e prefixo delegado
IPv6 na ONU Huawei em modo roteador: WAN PPPoE dual stack, prefixo por DHCPv6-PD, LAN com SLAAC, TR-069 no GenieACS e conferência na OLT.
 GPON
ONU online sem internet: diagnóstico na OLT Huawei
ONU online sem internet na OLT Huawei: como checar WAN, PPPoE, VLAN da service-port, portas LAN e concentrador, na ordem certa.
 GPON
Netmiko com Python: automação de OLT Huawei via SSH
Netmiko com Python na OLT Huawei MA5800: device_type certo, paginação, prompts, coleta do display ont info, parser e várias OLTs sem estourar o VTY.