
MPLS Huawei: Como Configurar VPLS no S6730 para Transportar VLANs

Configurar MPLS Huawei para transportar VLANs entre switches é uma das formas mais eficientes de entregar circuitos de camada 2 entre POPs, filiais e clientes corporativos, sem esticar a VLAN pelo backbone e sem depender de Spanning Tree entre os sites. Neste tutorial você vai ver, passo a passo, como montar um circuito VPLS (VSI com pseudowire LDP) entre dois switches Huawei S6730, com os comandos prontos para copiar.
A configuração é baseada em um ambiente real que está em produção: MPLS ativado no switch, LSR-ID na loopback, sessão LDP remota, VSI VLAN1001 com mtu 9000 e uplink em Eth-Trunk (LACP) com MPLS e jumbo frame. Troquei apenas os endereços IP, os nomes e as descrições dos equipamentos.
- Loopback /32 + OSPF (base para o MPLS)
- MPLS global,
mpls lsr-id,mpls l2vpnempls ldp - MPLS/LDP no uplink (Eth-Trunk LACP ou porta física) com MTU 9216
- Sessão LDP remota entre os switches (
mpls ldp remote-peer) - VSI
VLAN1001(vsi-id 401001) e amarração com a VLAN 1001 do cliente - Comandos de validação:
display vsi,display mpls ldp session,display mac-address vsi
Neste tutorial
O que é MPLS Huawei e como funciona o VPLS
O MPLS (Multiprotocol Label Switching) encaminha pacotes com base em labels (rótulos) em vez de consultar a tabela de rotas a cada salto. No Huawei, os labels são distribuídos pelo protocolo LDP (Label Distribution Protocol), que usa as rotas do IGP (OSPF, no nosso caso) para montar os caminhos, chamados de LSP.
Em cima desse transporte roda o VPLS (Virtual Private LAN Service). Ele cria um “switch virtual” espalhado pelo backbone: cada switch de borda (PE) tem uma VSI (Virtual Switch Instance), e as VSIs se falam por pseudowires (PW). Para o cliente, é como se as duas pontas estivessem no mesmo switch, na mesma VLAN.
No Huawei, a VSI configurada com static + pwsignal ldp segue o modelo Martini
(RFC 4762): os vizinhos são declarados manualmente com peer e a sinalização do PW é feita por LDP.
Por que usar VPLS sobre MPLS Huawei em vez de estender a VLAN por trunk?
- Backbone roteado: o transporte é L3 (OSPF + MPLS), com convergência rápida e sem Spanning Tree entre sites.
- Isolamento: cada cliente/serviço fica em sua própria VSI, com tabela MAC separada.
- Escala: dá para transportar centenas de VLANs pelo mesmo uplink, cada uma em sua VSI.
- Caminho alternativo: se existir mais de um caminho no backbone, o LSP reconverge junto com o OSPF.
Glossário rápido de MPLS Huawei
| Termo | O que significa no cenário |
|---|---|
| PE | Provider Edge: switch de borda onde o cliente se conecta (os dois S6730). |
| LSR-ID | Identificador MPLS do switch. Usamos o IP da Loopback0 (/32). |
| LDP | Protocolo que distribui os labels MPLS e sinaliza os pseudowires. |
| VSI | Instância de switch virtual (um “bridge-domain” VPLS). Ex.: VLAN1001. |
| vsi-id | Identificador do circuito. Precisa ser igual nas duas pontas (ex.: 401001). |
| PW | Pseudowire: o “cabo virtual” entre as VSIs dos dois switches. |
| AC | Attachment Circuit: por onde o tráfego do cliente entra na VSI (aqui, a Vlanif1001). |
Cenário do laboratório: dois Huawei S6730 com VPLS
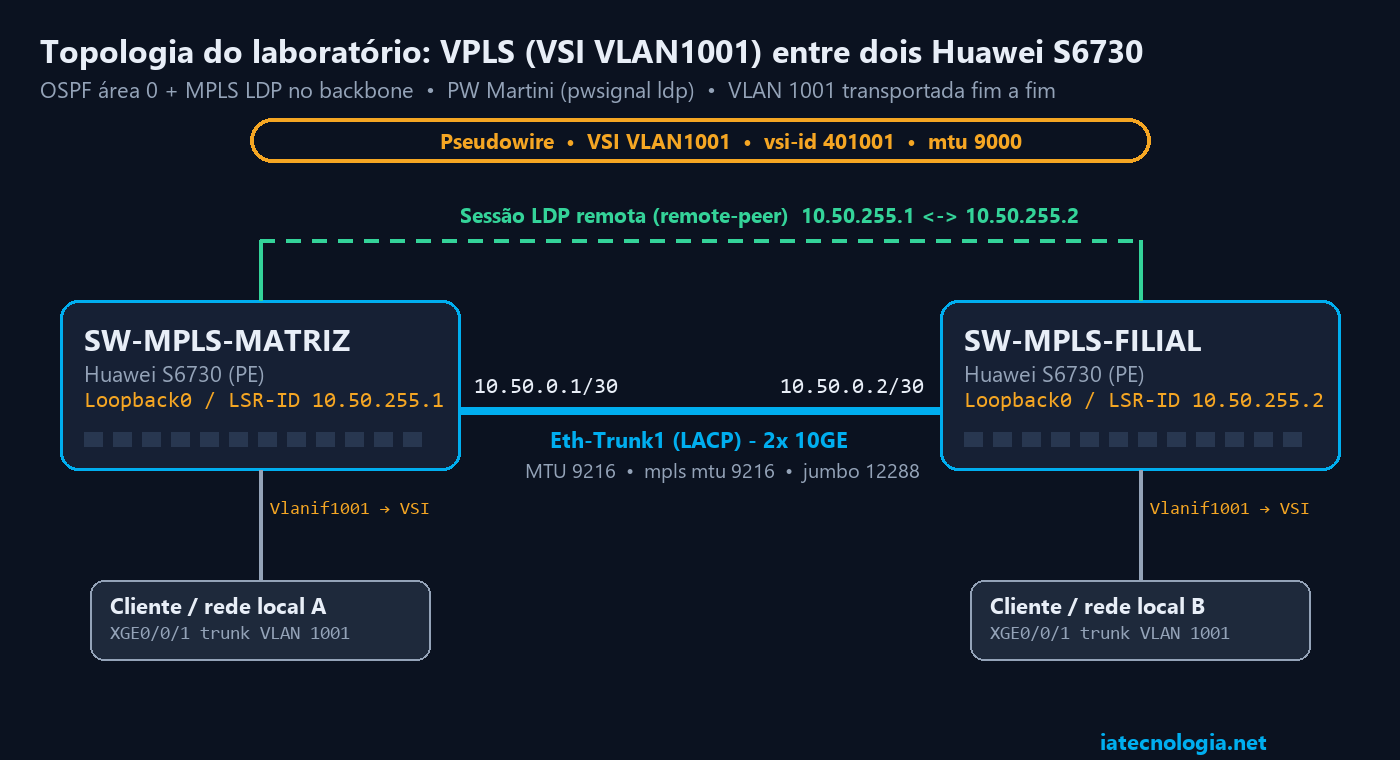
O circuito MPLS Huawei deste exemplo liga a Matriz à Filial por um Eth-Trunk de 2×10GE. A VLAN 1001 do cliente
entra em cada switch pela porta XGigabitEthernet0/0/1 e é transportada pelo pseudowire da VSI VLAN1001.
| Item | SW-MPLS-MATRIZ | SW-MPLS-FILIAL |
|---|---|---|
| Loopback0 / LSR-ID | 10.50.255.1/32 | 10.50.255.2/32 |
| Uplink (Eth-Trunk1) | 10.50.0.1/30 | 10.50.0.2/30 |
| Membros do Eth-Trunk1 | XGE0/0/23 e XGE0/0/24 | XGE0/0/23 e XGE0/0/24 |
| LDP remote-peer | sw-mpls-filial → 10.50.255.2 | sw-mpls-matriz → 10.50.255.1 |
| VSI / vsi-id / MTU | VLAN1001 / 401001 / 9000 | VLAN1001 / 401001 / 9000 |
| Porta do cliente | XGE0/0/1 (trunk VLAN 1001) | XGE0/0/1 (trunk VLAN 1001) |
Pré-requisitos para configurar MPLS Huawei
- Modelo e software com suporte a MPLS/VPLS. A linha S6730-H suporta MPLS L2VPN. Se o seu equipamento for de outra variante (ex.: S6730-S), confira no datasheet/Info-Finder da Huawei se MPLS e VPLS estão disponíveis na sua versão de VRP.
- Loopback /32 anunciada no IGP. O LDP do MPLS Huawei, por padrão, só cria LSP para rotas de host (/32). Loopback com máscara diferente é causa clássica de PW down.
- MTU coerente no transporte. Os labels MPLS adicionam bytes ao quadro. Planeje jumbo frame em todo o caminho.
- Acesso ao CLI (console, SSH ou Telnet) com privilégio para entrar em
system-view.
display current-configuration
e save). Se precisar de uma referência de comandos, veja a
lista de comandos para roteadores e switches Huawei.Passo 1: Loopback, OSPF e nome do switch
A Loopback0 será o LSR-ID do MPLS Huawei e o endereço usado pela sessão LDP remota e pelo pseudowire. Ela precisa ser alcançável pelo outro switch, por isso é anunciada no OSPF.
SW-MPLS-MATRIZ:
					system-view
sysname SW-MPLS-MATRIZ
ospf 1 router-id 10.50.255.1
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.50.255.1 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit
SW-MPLS-FILIAL:
					system-view
sysname SW-MPLS-FILIAL
ospf 1 router-id 10.50.255.2
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.50.255.2 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit
O comando ospf enable 1 area 0.0.0.0 direto na interface ativa o OSPF sem precisar do network
dentro da área. É o mesmo estilo usado no uplink mais à frente.
Passo 2: Ativar o MPLS Huawei e criar o LSR-ID
Agora ativamos o MPLS Huawei globalmente. A ordem importa: o mpls lsr-id precisa ser configurado
antes do comando mpls. Depois habilitamos o L2VPN (necessário para criar VSI) e o LDP global.
SW-MPLS-MATRIZ:
					mpls lsr-id 10.50.255.1
mpls
 mpls te
 quit
mpls l2vpn
 quit
mpls ldp
 quit
SW-MPLS-FILIAL:
					mpls lsr-id 10.50.255.2
mpls
 mpls te
 quit
mpls l2vpn
 quit
mpls ldp
 quit
| Comando | Função |
|---|---|
mpls lsr-id | Define o ID MPLS do switch (use o IP da Loopback0). |
mpls | Habilita o MPLS globalmente e entra na view MPLS. |
mpls te | Opcional. Habilita Traffic Engineering. Só é necessário se você também usar mpls te nas interfaces (como na opção B do passo 3). Para VPLS com LDP puro, pode omitir. |
mpls l2vpn | Habilita os serviços L2VPN (VLL/VPLS). Sem ele o switch não aceita a criação da VSI. |
mpls ldp | Habilita o LDP globalmente, para distribuir labels e sinalizar os pseudowires. |
Passo 3: Habilitar MPLS e LDP na porta de uplink
No MPLS Huawei, o protocolo precisa estar ativo em todas as interfaces por onde o tráfego rotulado vai passar. Aqui estão as duas formas mais comuns: Eth-Trunk com LACP (recomendada, pois dá redundância e soma banda) e porta física.
Opção A: uplink em Eth-Trunk (LACP)
undo portswitch e o mode lacp devem ser aplicados no Eth-Trunk
antes de adicionar as portas membro. Se o trunk já tiver membros, remova-os primeiro.SW-MPLS-MATRIZ:
					interface Eth-Trunk1
 undo portswitch
 description BACKBONE-PARA-SW-MPLS-FILIAL
 mtu 9216
 ip address 10.50.0.1 255.255.255.252
 ospf cost 880
 ospf dr-priority 99
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 mode lacp
 jumboframe enable 12288
 quit
interface XGigabitEthernet0/0/23
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
interface XGigabitEthernet0/0/24
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
SW-MPLS-FILIAL:
					interface Eth-Trunk1
 undo portswitch
 description BACKBONE-PARA-SW-MPLS-MATRIZ
 mtu 9216
 ip address 10.50.0.2 255.255.255.252
 ospf cost 880
 ospf dr-priority 99
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 mode lacp
 jumboframe enable 12288
 quit
interface XGigabitEthernet0/0/23
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
interface XGigabitEthernet0/0/24
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
Opção B: uplink em porta física
Se o enlace for uma porta única, a lógica é a mesma. Exemplo no SW-MPLS-MATRIZ (na Filial, troque o IP para 10.50.0.2 e a descrição):
					interface XGigabitEthernet0/0/24
 undo portswitch
 description BACKBONE-PARA-SW-MPLS-FILIAL
 mtu 9216
 ip address 10.50.0.1 255.255.255.252
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls te
 mpls ldp
 statistic enable both
 jumboframe enable 12288
 quit
O que cada linha faz
| Comando | Função |
|---|---|
undo portswitch | Transforma a interface em porta L3 (roteada), para receber IP. |
mtu 9216 | MTU IP da interface, compatível com jumbo frame. |
ospf cost 880 | Custo do enlace no OSPF. Útil para escolher o caminho preferencial quando há mais de um uplink. |
ospf dr-priority 99 | Prioridade na eleição de DR (em rede broadcast). |
ospf enable 1 area 0.0.0.0 | Coloca a interface no processo OSPF 1, área 0. |
mpls / mpls ldp | Ativam o MPLS e o LDP na interface (formam a sessão LDP local com o vizinho). |
mpls mtu 9216 | MTU máximo do pacote MPLS rotulado nesse enlace. |
mode lacp | Eth-Trunk em modo LACP (negociação dinâmica com o outro lado). |
jumboframe enable 12288 | Tamanho máximo de quadro aceito na porta física. |
statistic enable both | Habilita estatísticas de tráfego de entrada e saída na interface. |
ospf network-type p2p na interface. Isso elimina a eleição de DR/BDR e acelera a formação da adjacência.
Se fizer isso, aplique nas duas pontas.Passo 4: Criar a sessão LDP remota no MPLS Huawei (remote-peer)
O pseudowire do VPLS Martini é sinalizado por uma sessão LDP entre as loopbacks dos dois PEs
(LDP targeted). Com o mpls ldp remote-peer você declara esse vizinho. O nome depois de
remote-peer é só um rótulo local. Use algo que identifique o outro switch.
SW-MPLS-MATRIZ:
					mpls ldp remote-peer sw-mpls-filial
 remote-ip 10.50.255.2
 quit
SW-MPLS-FILIAL:
					mpls ldp remote-peer sw-mpls-matriz
 remote-ip 10.50.255.1
 quit
Quando os switches estão diretamente conectados, a sessão LDP local do uplink já é formada entre os LSR-IDs.
Mesmo assim, declarar o remote-peer é boa prática: o PW continua funcionando se, no futuro, existir
um equipamento intermediário (P) entre os dois PEs.
Passo 5: Criar a VSI (VPLS) nos dois switches
Esta é a parte principal do VPLS sobre MPLS Huawei: a VSI VLAN1001. A configuração é praticamente igual nas duas pontas. Muda apenas o
peer, que sempre aponta para o LSR-ID do outro switch.
SW-MPLS-MATRIZ:
					vsi VLAN1001 static
 mtu 9000
 pwsignal ldp
  vsi-id 401001
  peer 10.50.255.2
  quit
 quit
SW-MPLS-FILIAL:
					vsi VLAN1001 static
 mtu 9000
 pwsignal ldp
  vsi-id 401001
  peer 10.50.255.1
  quit
 quit
Depois de aplicada, a VSI fica assim no display current-configuration:
vsi VLAN1001 static
 pwsignal ldp
  vsi-id 401001
  peer 10.50.255.2
 mtu 9000
#
| Parâmetro | Regra |
|---|---|
vsi VLAN1001 static | Cria a VSI com descoberta estática de membros (Martini). O nome é local, mas manter igual nas duas pontas facilita a operação. |
pwsignal ldp | O pseudowire será sinalizado por LDP. |
vsi-id 401001 | Tem que ser igual nos dois switches. É ele que “casa” as duas pontas do circuito. |
peer | LSR-ID (loopback) do switch remoto. Para VPLS multiponto, adicione um peer para cada PE (full mesh). |
mtu 9000 | Tem que ser igual nas duas pontas. MTU diferente mantém o PW down. |
VLAN1001) e
vsi-id = prefixo 40 + VLAN com 4 dígitos (401001). Para a VLAN 905, por exemplo:
VSI VLAN905 e vsi-id 400905. Fica fácil de achar qualquer circuito pelo número da VLAN.Passo 6: Vincular a VLAN do cliente à VSI
Falta dizer ao switch qual tráfego entra na VSI. No S6730 isso é feito com a Vlanif da VLAN, usando
l2 binding vsi. A Vlanif não recebe IP: ela funciona só como ponto de amarração (AC). Tudo que chegar
com a tag 1001 nas portas da VLAN passa a ser encaminhado pelo pseudowire.
SW-MPLS-MATRIZ:
					vlan batch 1001
interface Vlanif1001
 description VPLS-VSI-VLAN1001
 l2 binding vsi VLAN1001
 quit
interface XGigabitEthernet0/0/1
 description CLIENTE-EMPRESA-X-MATRIZ
 port link-type trunk
 undo port trunk allow-pass vlan 1
 port trunk allow-pass vlan 1001
 jumboframe enable 12288
 quit
SW-MPLS-FILIAL:
					vlan batch 1001
interface Vlanif1001
 description VPLS-VSI-VLAN1001
 l2 binding vsi VLAN1001
 quit
interface XGigabitEthernet0/0/1
 description CLIENTE-EMPRESA-X-FILIAL
 port link-type trunk
 undo port trunk allow-pass vlan 1
 port trunk allow-pass vlan 1001
 jumboframe enable 12288
 quit
A porta do cliente pode ser uma porta física ou um Eth-Trunk L2 (como o Eth-Trunk21 do exemplo de produção
mais abaixo). O importante é a VLAN 1001 estar liberada nela.
Precisa transportar muitas VLANs de um mesmo cliente, ou tem conflito de VLAN entre as pontas? Veja também o tutorial de QinQ e VLAN Translation.
Passo 7: Salvar e validar o circuito MPLS Huawei
Com tudo aplicado nas duas pontas, salve a configuração:
					return
save
Confirme com y quando o switch perguntar. Agora vamos validar o MPLS Huawei camada por camada, de baixo para cima.
1. OSPF e rota para a loopback remota
					display ospf peer brief
display ip routing-table 10.50.255.2
O vizinho deve estar em Full e a rota 10.50.255.2/32 deve aparecer via OSPF pelo Eth-Trunk1.
2. Sessões LDP (local e remota)
					display mpls ldp session
display mpls ldp remote-peer
A sessão com o peer precisa estar Operational:
 LDP Session(s) in Public Network
 Codes: LAM(Label Advertisement Mode), SsnAge Unit(DDDD:HH:MM)
 ------------------------------------------------------------------------------
 PeerID             Status      LAM  SsnRole  SsnAge      KASent/Rcv
 ------------------------------------------------------------------------------
 10.50.255.2:0      Operational DU   Passive  0000:02:17  551/551
 ------------------------------------------------------------------------------
 TOTAL: 1 Session(s) Found.
3. LSP até a loopback remota
					display mpls lsp
ping lsp ip 10.50.255.2 32
Deve existir LSP para 10.50.255.2/32, e o ping lsp precisa responder. Se o ping IP comum funciona mas o ping lsp falha, o problema está no MPLS/LDP, não no roteamento.
4. Estado da VSI
display vsi name VLAN1001
Saída esperada (formato idêntico ao de um equipamento em produção):
[SW-MPLS-MATRIZ]display vsi name VLAN1001
Vsi                             Mem    PW    Mac       Encap     Mtu   Vsi
Name                            Disc   Type  Learn     Type      Value State
--------------------------------------------------------------------------
VLAN1001                        static ldp   unqualify vlan      9000  up
| Coluna | Valor | Significado |
|---|---|---|
| Mem Disc | static | Membros (peers) declarados manualmente: modelo Martini. |
| PW Type | ldp | Pseudowire sinalizado por LDP (pwsignal ldp). |
| Mac Learn | unqualify | Aprendizado de MAC não qualificado: uma tabela MAC única por VSI (padrão). |
| Encap Type | vlan | Encapsulamento do PW. Padrão no S6730 e precisa ser igual nas duas pontas. |
| Mtu Value | 9000 | MTU da VSI, negociado com o peer. |
| Vsi State | up | Circuito operacional. Se aparecer down, veja a seção de problemas comuns. |
Para ver o detalhe do pseudowire (peer, labels, estado da sessão e do túnel), use a versão detalhada:
display vsi name VLAN1001 verbose
Confira principalmente se o Peer Router ID é o LSR-ID remoto, se a Session está up e se o PW State está up.
5. Tabela MAC da VSI
display mac-address vsi VLAN1001
-------------------------------------------------------------------------------
MAC Address    VLAN/VSI                          Learned-From        Type
-------------------------------------------------------------------------------
00e0-fc1a-2b01 -/VLAN1001                        XGE0/0/1            dynamic
00e0-fc1a-2b02 -/VLAN1001                        XGE0/0/1            dynamic
00e0-fc1a-2b03 -/VLAN1001                        XGE0/0/1            dynamic
00e0-fc1a-2b04 -/VLAN1001                        XGE0/0/1            dynamic
-------------------------------------------------------------------------------
Aprender MACs na VSI é o sinal definitivo de que o tráfego do cliente está entrando no circuito. A coluna
Learned-From mostra por onde cada MAC foi aprendido. Em uma VSI em produção com o cliente atrás de um Eth-Trunk,
por exemplo, os MACs locais aparecem como Eth-Trunk21. Os MACs do lado remoto são aprendidos pelo pseudowire.
Configuração completa do MPLS Huawei (para copiar)
Para facilitar, aqui está tudo junto, na ordem certa, para cada switch (usando o uplink em Eth-Trunk).
SW-MPLS-MATRIZ
					system-view
sysname SW-MPLS-MATRIZ
ospf 1 router-id 10.50.255.1
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.50.255.1 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit

mpls lsr-id 10.50.255.1
mpls
 mpls te
 quit
mpls l2vpn
 quit
mpls ldp
 quit

interface Eth-Trunk1
 undo portswitch
 description BACKBONE-PARA-SW-MPLS-FILIAL
 mtu 9216
 ip address 10.50.0.1 255.255.255.252
 ospf cost 880
 ospf dr-priority 99
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 mode lacp
 jumboframe enable 12288
 quit
interface XGigabitEthernet0/0/23
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
interface XGigabitEthernet0/0/24
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit

mpls ldp remote-peer sw-mpls-filial
 remote-ip 10.50.255.2
 quit

vsi VLAN1001 static
 mtu 9000
 pwsignal ldp
  vsi-id 401001
  peer 10.50.255.2
  quit
 quit

vlan batch 1001
interface Vlanif1001
 description VPLS-VSI-VLAN1001
 l2 binding vsi VLAN1001
 quit
interface XGigabitEthernet0/0/1
 description CLIENTE-EMPRESA-X-MATRIZ
 port link-type trunk
 undo port trunk allow-pass vlan 1
 port trunk allow-pass vlan 1001
 jumboframe enable 12288
 quit
return
save
SW-MPLS-FILIAL
					system-view
sysname SW-MPLS-FILIAL
ospf 1 router-id 10.50.255.2
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.50.255.2 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit

mpls lsr-id 10.50.255.2
mpls
 mpls te
 quit
mpls l2vpn
 quit
mpls ldp
 quit

interface Eth-Trunk1
 undo portswitch
 description BACKBONE-PARA-SW-MPLS-MATRIZ
 mtu 9216
 ip address 10.50.0.2 255.255.255.252
 ospf cost 880
 ospf dr-priority 99
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 mode lacp
 jumboframe enable 12288
 quit
interface XGigabitEthernet0/0/23
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit
interface XGigabitEthernet0/0/24
 description MEMBRO-ETH-TRUNK1
 eth-trunk 1
 quit

mpls ldp remote-peer sw-mpls-matriz
 remote-ip 10.50.255.1
 quit

vsi VLAN1001 static
 mtu 9000
 pwsignal ldp
  vsi-id 401001
  peer 10.50.255.1
  quit
 quit

vlan batch 1001
interface Vlanif1001
 description VPLS-VSI-VLAN1001
 l2 binding vsi VLAN1001
 quit
interface XGigabitEthernet0/0/1
 description CLIENTE-EMPRESA-X-FILIAL
 port link-type trunk
 undo port trunk allow-pass vlan 1
 port trunk allow-pass vlan 1001
 jumboframe enable 12288
 quit
return
save
Problemas comuns no MPLS Huawei: VSI ou PW down
| Sintoma | Causa provável | Como resolver |
|---|---|---|
| VSI down, sessão LDP Operational | MTU da VSI diferente entre as pontas | Deixe o mtu da VSI igual nos dois lados (ex.: 9000). |
| VSI down, sessão LDP OK | vsi-id ou encapsulamento diferentes | Compare vsi-id e Encap Type no display vsi dos dois switches. |
| Sessão LDP remota não sobe | Sem rota para a loopback remota ou remote-ip errado | Teste ping -a <loopback local> <loopback remota> e revise o remote-peer. |
Não aceita o comando vsi | mpls l2vpn não habilitado | Entre em mpls l2vpn no system-view e tente de novo. |
Erro ao usar mpls | mpls lsr-id não configurado | Configure o mpls lsr-id antes do comando mpls. |
| Sem LSP para o peer | Loopback anunciada com máscara diferente de /32 | Use máscara 255.255.255.255 na Loopback0. |
| Ping pequeno passa, pacote grande não | MTU/jumbo insuficiente em algum ponto do caminho | Revise mtu, mpls mtu e jumboframe em todos os saltos. |
| VSI up mas cliente sem comunicação | VLAN não liberada na porta do cliente ou Vlanif sem binding | Confira o port trunk allow-pass vlan e o l2 binding vsi. |
Sobre MTU no MPLS Huawei: um quadro do cliente com 9000 bytes de payload ganha 14 bytes de cabeçalho Ethernet,
4 bytes da tag de VLAN e pelo menos 8 bytes de labels MPLS (label de transporte + label do PW). Por isso o backbone usa
mpls mtu 9216 e jumboframe enable 12288, com folga para crescer.
Boas práticas de MPLS Huawei em produção
- Padronize nomes e IDs: VSI =
VLANxxxx, vsi-id =40+ VLAN. Documente em planilha ou no NetBox. - Descreva tudo:
descriptionno uplink (circuito/destino), na porta do cliente e na Vlanif. - Use Eth-Trunk no backbone, mesmo com um único membro: dá para adicionar banda depois sem mexer na configuração L3/MPLS. Veja como configurar agregação de link LACP no switch Huawei.
- Planeje o MTU de ponta a ponta antes de ativar o circuito, incluindo equipamentos de terceiros no caminho.
- Monitore:
statistic enable bothnas interfaces e coleta via SNMP ajudam a acompanhar tráfego e erros. - Salve e faça backup depois de cada mudança.
Perguntas frequentes sobre MPLS Huawei
Qual a diferença entre VPLS e VLL (VPWS) no Huawei?
O VLL/VPWS é um circuito ponto a ponto: liga exatamente duas interfaces, sem aprendizado de MAC. O VPLS (VSI) funciona como um switch virtual: aprende MACs e pode ter várias pontas (multiponto). Para transportar VLAN entre dois ou mais sites, o VPLS é mais flexível.
Preciso configurar mpls ldp remote-peer se os switches estão ligados diretamente?
Não é obrigatório, porque a sessão LDP local do enlace já é formada entre os LSR-IDs. Mas é recomendado: o pseudowire continua funcionando se, no futuro, houver outro equipamento no meio do caminho.
O vsi-id precisa ser igual nas duas pontas?
Sim. O vsi-id identifica o circuito na sinalização LDP. Com valores diferentes o pseudowire não sobe. O nome da VSI é local, mas manter igual facilita a operação.
Por que a VSI fica down mesmo com a sessão LDP Operational?
As causas mais comuns são MTU da VSI diferente entre as pontas, vsi-id diferente, encapsulamento diferente ou falta de LSP para a loopback remota (loopback sem máscara /32).
Posso transportar várias VLANs pelo mesmo circuito MPLS?
Sim. No MPLS Huawei, crie uma VSI por VLAN (cada uma com seu vsi-id) usando o mesmo backbone e as mesmas sessões LDP. Para muitas VLANs de um mesmo cliente, também é possível usar QinQ.
Conclusão
Com poucos blocos de comando, o MPLS Huawei transforma dois switches S6730 em PEs capazes de transportar
VLANs com isolamento, MTU jumbo e backbone roteado: loopback no OSPF, mpls lsr-id, MPLS/LDP no uplink,
remote-peer, VSI com vsi-id e mtu iguais nas duas pontas e o l2 binding vsi na Vlanif.
Se o display vsi mostrar up e o display mac-address vsi começar a aprender MACs,
o circuito está entregue. Para se aprofundar, a especificação do VPLS com sinalização LDP está na
RFC 4762 e a documentação oficial
dos switches fica no suporte da Huawei Enterprise.
Ficou alguma dúvida sobre MPLS Huawei ou quer ver outra topologia (VPLS multiponto, VLL, redundância de PW)? Deixe nos comentários.

Sobre o autor
Ivan Alves
Especialista em redes de provedores (ISP)
Ivan Alves trabalha há mais de 15 anos com redes de provedores de internet, do NOC ao backbone e à borda BGP. Coordena infraestrutura e tecnologia em um provedor regional e escreve aqui os tutoriais que gostaria de ter encontrado quando começou: comandos testados, cenário explicado e o porquê de cada linha.
2 Comentários
Deixe um comentário Cancelar resposta
Leia Também
 Cisco
BCP38 e uRPF: anti-spoofing no Huawei, Cisco, Juniper e Mikrotik
BCP38 no provedor: onde aplicar anti-spoofing, uRPF strict ou loose, ACL de origem e a sintaxe no Huawei, Cisco, Juniper e Mikrotik, com teste no Spoofer.
 GPON
IPv6 na ONU Huawei: WAN PPPoE dual stack e prefixo delegado
IPv6 na ONU Huawei em modo roteador: WAN PPPoE dual stack, prefixo por DHCPv6-PD, LAN com SLAAC, TR-069 no GenieACS e conferência na OLT.
 GPON
ONU online sem internet: diagnóstico na OLT Huawei
ONU online sem internet na OLT Huawei: como checar WAN, PPPoE, VLAN da service-port, portas LAN e concentrador, na ordem certa.
[…] tutorial de VPLS no S6730, o assunto foi a VSI, que junta vários sites numa mesma LAN. Agora é a vez do irmão ponto a […]
[…] é o terceiro texto da série de MPLS no VRP. Depois do VPLS no S6730 e do L2VC ponto a ponto, que entregam camada 2, chegou a vez da camada […]