
MPLS L2VC Huawei: Como Configurar VLL entre Switches e Roteadores

MPLS L2VC Huawei é o circuito ponto a ponto que o comando mpls l2vc cria no VRP: um Layer 2 Virtual Circuit, que o mercado também chama de VLL ou pseudowire e que segue o modelo Martini/PWE3. A porta do cliente em um PE passa a ser a continuação da porta do cliente no outro PE, com a nuvem MPLS no meio. O cliente põe IP nos dois lados, pinga, sobe o BGP dele e enxerga o circuito como um cabo entre as filiais. O exemplo saiu de um circuito real de uma multinacional; troquei nomes, IPs e VC-ID, mas os comandos são os que estão em produção.
No tutorial de VPLS no S6730, o assunto foi a VSI, que junta vários sites numa mesma LAN. Agora é a vez do irmão ponto a ponto, o MPLS L2VC Huawei. Na minha experiência, é o primeiro serviço L2 que um provedor vende para cliente corporativo e também o que menos gera chamado depois de ativado.
O roteiro:
- Você vai entender em que o L2VC difere da VSI e quando cada um compensa.
- Cada PE ganha uma loopback /32 anunciada no OSPF, que vira o LSR-ID.
- Você ativa MPLS, L2VPN e LDP no modo global e na interface de backbone.
- Os dois PEs fecham uma sessão LDP remota entre as loopbacks.
- A porta do cliente se amarra ao pseudowire pelo pw-template e pelo VC-ID.
- No fim, você valida o circuito com os displays do VRP e com o BGP entre os CEs.
Neste tutorial
O que é MPLS L2VC Huawei e quando usar no lugar do VPLS
Cada circuito é identificado por um VC-ID, um número que precisa ser igual nas duas pontas. Os PEs trocam o label do circuito por uma sessão LDP targeted entre as loopbacks, mecanismo descrito na RFC 4447, e o quadro Ethernet do cliente viaja encapsulado conforme a RFC 4448. O PE não aprende MAC nem monta tabela de endereços: tudo o que entra na porta de acesso sai na porta do outro lado do jeito que chegou.
No backbone o pacote carrega dois labels. O externo é o de transporte, do LSP que o LDP construiu até a loopback do PE remoto, e é ele que os roteadores P trocam a cada salto. O interno é o label do VC, que só o PE de destino examina para saber em qual porta entregar o quadro. É a mesma lógica do VPLS, só que sem VSI entre o label e a porta.
L2VC ou VSI: qual usar?
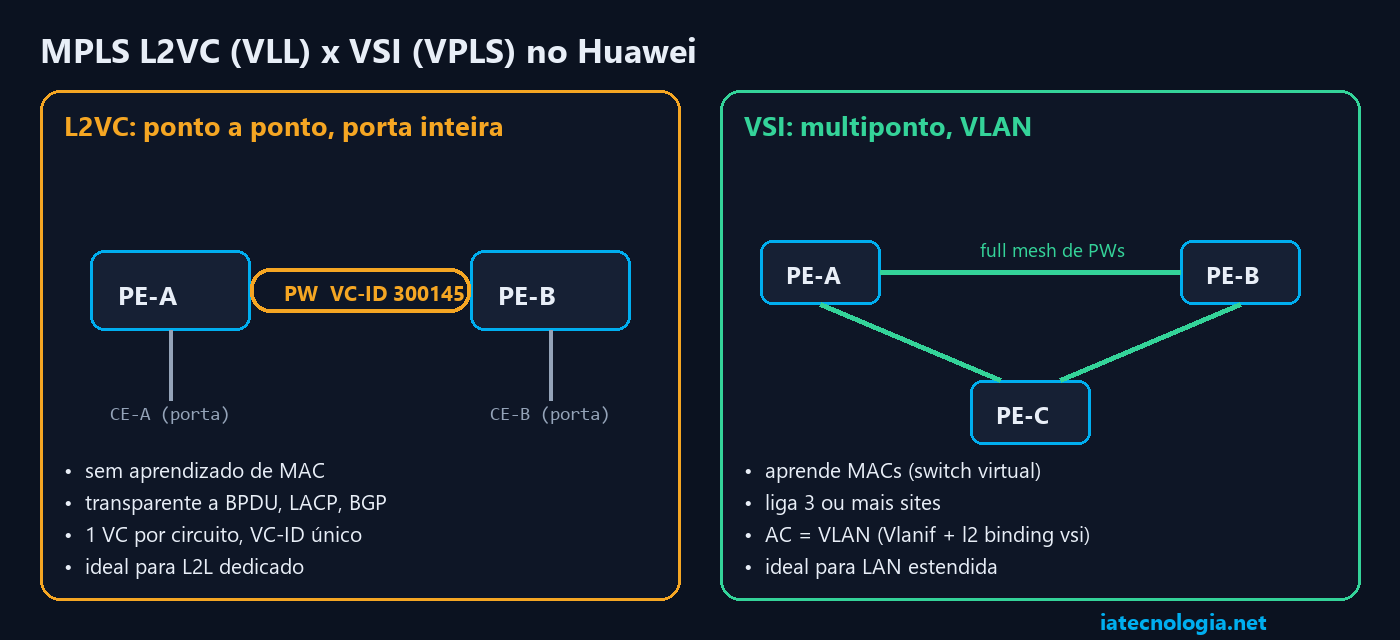
| Critério | L2VC (VLL) | VSI (VPLS) |
|---|---|---|
| Topologia | Ponto a ponto, sempre dois PEs | Multiponto, dois ou mais PEs na mesma instância |
| Aprendizado de MAC | Não aprende; o quadro só atravessa | Aprende MAC por AC e por PW, como um switch |
| AC típico | Porta inteira ou subinterface dot1q | VLAN com Vlanif ligada à VSI |
| Transparência | Em modo porta leva qualquer ethertype; BPDU e LACP passam se STP, LACP e LLDP estiverem desligados na porta do PE | Depende do aprendizado de MAC; protocolos de controle pedem ajuste |
| Escala e complexidade | Um VC por circuito, fácil de rastrear | Full mesh de PWs entre todos os PEs da VSI |
| Caso de uso | L2L dedicado, WAN de multinacional, transporte de porta | LAN estendida entre três ou mais sites |
Minha regra na hora do projeto: se o comercial chega dizendo que o cliente quer “um cabo entre dois prédios”, é L2VC. Se o pedido é “a mesma VLAN em cinco POPs”, é VSI. Dá para atender o primeiro caso com VPLS, só que você passa a ter tabela MAC para vigiar e um domínio de broadcast para proteger contra loop, tudo isso para ligar duas pontas. Com o pseudowire o problema de camada 2 fica do lado do cliente, que é onde ele deve ficar.
Glossário do MPLS L2VC Huawei
| Termo | O que significa |
|---|---|
| PE | Provider Edge, o switch ou roteador da operadora onde o circuito nasce e termina. |
| CE | Customer Edge, o equipamento do cliente ligado ao PE. |
| AC | Attachment Circuit, a porta ou subinterface do PE que recebe o tráfego do cliente. |
| PW | Pseudowire, o circuito emulado entre dois PEs; no VRP ele aparece como L2VC. |
| VC-ID | Número do circuito. Precisa ser igual nas duas pontas, senão o VC fica down. |
| pw-template | Bloco reaproveitável com peer, MTU e control word do pseudowire. |
| control word | 4 bytes opcionais entre o label do VC e o quadro, que impedem o caminho de confundir o payload com IP. Precisa ser igual nas duas pontas. |
| LDP targeted (remote-peer) | Sessão LDP entre loopbacks que não precisam ser vizinhas; é por ela que sai o label do VC. |
| LSP | Caminho comutado por label entre os PEs, que fornece o label de transporte. |
Cenário: circuito L2L de uma multinacional entre datacenter e filial
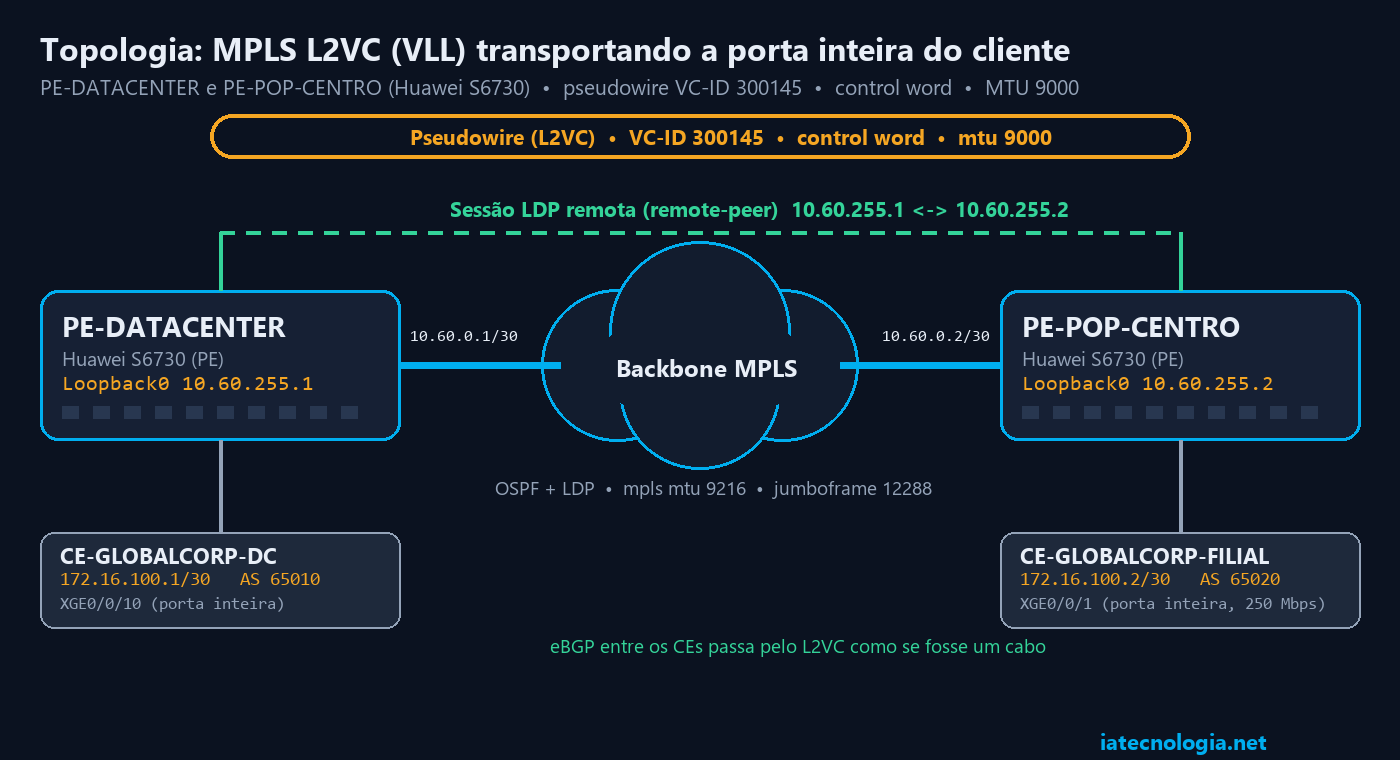
O MPLS L2VC Huawei deste exemplo liga o PE-DATACENTER, um S6730 no datacenter do cliente, ao
PE-POP-CENTRO, também S6730, no POP que atende a filial. Entre os dois roda o backbone MPLS da operadora,
que pode ter roteadores P no caminho sem mudar nada na configuração dos PEs, embora no laboratório os dois PEs estejam ligados diretamente pelo /30. Em cada ponta o cliente liga um roteador
próprio: o do datacenter usa 172.16.100.1/30 no AS 65010 e o da filial usa 172.16.100.2/30 no AS 65020,
com eBGP por dentro do circuito.
| Item | PE-DATACENTER | PE-POP-CENTRO |
|---|---|---|
| Loopback0 / LSR-ID | 10.60.255.1/32 | 10.60.255.2/32 |
| Uplink de backbone (/30) | XGigabitEthernet0/0/24, 10.60.0.1/30 | XGigabitEthernet0/0/24, 10.60.0.2/30 |
| remote-peer | pe-pop-centro (10.60.255.2) | pe-datacenter (10.60.255.1) |
| pw-template | PE-POP-CENTRO, peer 10.60.255.2, mtu 9000, control-word | PE-DATACENTER, peer 10.60.255.1, mtu 9000, control-word |
| Porta do cliente | XGigabitEthernet0/0/10 | XGigabitEthernet0/0/1 |
| VC-ID | 300145 | 300145 |
| Limite de banda | Sem limite | 250 Mbps de entrada e de saída |
Pré-requisitos para o MPLS L2VC Huawei
- O switch precisa suportar MPLS L2VPN. Usei S6730-H e S6730S-H, mas confira no Info-Finder da Huawei se a versão do VRP e a licença do seu equipamento liberam VLL.
- A loopback de cada PE deve ser /32 e estar anunciada no IGP, porque ela é o destino do LSP e o peer do pseudowire.
- O MTU jumbo tem de valer de ponta a ponta, inclusive nos roteadores P do meio. Basta um salto com 1500 para os quadros grandes do cliente sumirem sem log nenhum.
- A sessão remote-peer é obrigatória quando os PEs não são vizinhos diretos. Com os dois ligados no mesmo /30, a sessão local resolve, mas eu configuro sempre, porque um dia alguém coloca um P no meio.
- Guarde um backup da configuração antes de começar.
Atenção: os passos abaixo mexem em interface de backbone, então use janela de manutenção. Para dúvidas de sintaxe do VRP, consulte a lista de comandos para roteadores e switches Huawei.
Passo 1: Loopback e OSPF nos dois PEs
No PE-DATACENTER:
					system-view
sysname PE-DATACENTER
ospf 1 router-id 10.60.255.1
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.60.255.1 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit
No PE-POP-CENTRO:
					system-view
sysname PE-POP-CENTRO
ospf 1 router-id 10.60.255.2
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.60.255.2 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit
A máscara /32 tem motivo. Por padrão o LDP do VRP só cria LSP para rotas de host (lsp-trigger host), então
uma loopback anunciada com /24 fica sem label de transporte e o MPLS L2VC Huawei não tem por onde passar. Essa mesma loopback
é o endereço que o outro PE usa como peer-address no pw-template e como remote-ip na sessão
LDP. Por isso ela tem de ser estável: interface lógica, sempre up.
Passo 2: Ativar MPLS, L2VPN e LDP no switch Huawei
No PE-DATACENTER:
					mpls lsr-id 10.60.255.1
mpls
 quit
mpls l2vpn
 quit
mpls ldp
 quit
No PE-POP-CENTRO:
					mpls lsr-id 10.60.255.2
mpls
 quit
mpls l2vpn
 quit
mpls ldp
 quit
| Comando | Para que serve |
|---|---|
mpls lsr-id | Define a identidade do LSR, sempre igual à loopback. O VRP exige que venha antes do mpls. |
mpls | Liga o plano de labels no equipamento. |
mpls l2vpn | Habilita VLL/PWE3. Sem ele os comandos pw-template e mpls l2vc são recusados pelo CLI. |
mpls ldp | Distribui os labels de transporte e sinaliza o pseudowire. |
Repare que mpls te ficou de fora: o LSP vem do LDP e não há túnel TE neste desenho.
Passo 3: MPLS e LDP na interface de backbone
No PE-DATACENTER:
					interface XGigabitEthernet0/0/24
 undo portswitch
 description BACKBONE-PARA-PE-POP-CENTRO
 mtu 9216
 ip address 10.60.0.1 255.255.255.252
 ospf network-type p2p
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 jumboframe enable 12288
 quit
No PE-POP-CENTRO:
					interface XGigabitEthernet0/0/24
 undo portswitch
 description BACKBONE-PARA-PE-DATACENTER
 mtu 9216
 ip address 10.60.0.2 255.255.255.252
 ospf network-type p2p
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 jumboframe enable 12288
 quit
| Linha | Efeito |
|---|---|
undo portswitch | Tira a porta do modo L2 para que ela aceite endereço IP. |
mtu 9216 | Sobe o MTU IP para acompanhar o jumbo. |
ospf network-type p2p | Trata o /30 como ponto a ponto: não há eleição de DR/BDR e a adjacência fecha mais rápido. |
ospf enable 1 area 0.0.0.0 | Coloca o link na área 0 do processo OSPF 1. |
mpls | Habilita o encaminhamento por label nesta interface. |
mpls mtu 9216 | Define o MTU dos pacotes rotulados, que carregam os bytes extras dos labels. |
mpls ldp | Abre a sessão LDP local com o vizinho do link, que monta o LSP de transporte. |
jumboframe enable 12288 | Faz a porta física aceitar quadros de até 12288 bytes. |
Se o uplink for um Eth-Trunk, os mesmos comandos vão na interface Eth-Trunk e não nas portas membro. O passo a passo do LACP está em agregação de link na OLT MA5800 e no switch Huawei.
Passo 4: Sessão LDP remota entre os PEs (remote-peer)
No PE-DATACENTER:
					mpls ldp remote-peer pe-pop-centro
 remote-ip 10.60.255.2
 quit
No PE-POP-CENTRO:
					mpls ldp remote-peer pe-datacenter
 remote-ip 10.60.255.1
 quit
Aqui nasce a sessão LDP targeted entre as loopbacks. É por ela que cada PE anuncia ao outro o label do VC e os parâmetros do circuito: MTU, uso de control word e VC type. Se qualquer um desses valores divergir, o VC fica down mesmo com a sessão LDP operacional.
O nome depois de remote-peer vale só no equipamento local e não precisa bater com nada do outro lado. O
que importa é o remote-ip apontar para a loopback correta. Em backbone com P no meio esse passo não é
opcional: sem a sessão remota o VC nunca sai do estado down, porque os PEs não têm como trocar o label
do circuito.
Passo 5: Criar o pw-template com peer, MTU e control word
No PE-DATACENTER o template aponta para a loopback do PE-POP-CENTRO:
					pw-template PE-POP-CENTRO
 peer-address 10.60.255.2
 mtu 9000
 control-word
 quit
No PE-POP-CENTRO, o espelho:
					pw-template PE-DATACENTER
 peer-address 10.60.255.1
 mtu 9000
 control-word
 quit
| Parâmetro | Regra |
|---|---|
pw-template | Modelo reutilizável. Os VCs para o mesmo PE remoto usam o mesmo. |
peer-address | Loopback do PE remoto. |
mtu 9000 | MTU do PW sinalizado pelo LDP. Igual nas duas pontas. |
control-word | Liga o control word, que também precisa ser igual nas duas pontas. |
O que o control word faz no pseudowire
São 4 bytes entre o label do PW e o quadro Ethernet do cliente, no formato da RFC 4448, e o primeiro nibble é sempre 0000. Roteadores P com ECMP espiam esse nibble depois da pilha de labels para adivinhar se o payload é IPv4 (4) ou IPv6 (6). Sem control word, ali está o MAC de destino do cliente. Se ele começar com 4 ou 6, o P calcula o hash como se fosse IP e espalha o mesmo fluxo por caminhos diferentes. O cliente vê quadros fora de ordem e ninguém entende por quê.
O campo ainda pode carregar um número de sequência opcional. Custa 4 bytes por quadro, irrisório diante de um MTU de 9216. Se só um PE tiver control-word, o VC não sobe.
Outro circuito para o mesmo POP usa o mesmo pw-template. Só muda o VC-ID na porta.
Passo 6: Aplicar o MPLS L2VC Huawei na porta do cliente
A porta inteira vira o AC: tudo o que o CE mandar, com ou sem tag, entra no PW. No datacenter, sem limite de banda:
					interface XGigabitEthernet0/0/10
 undo portswitch
 description CIRCUITO-GLOBALCORP_300145
 mtu 9216
 mpls l2vc pw-template PE-POP-CENTRO 300145
 jumboframe enable 12288
 quit
Na filial o contrato é de 250 Mbps:
					interface XGigabitEthernet0/0/1
 undo portswitch
 description CIRCUITO-GLOBALCORP_300145
 mtu 9216
 mpls l2vc pw-template PE-DATACENTER 300145
 jumboframe enable 12288
 qos lr outbound cir 250000 cbs 31250000
 qos lr inbound cir 250000 cbs 31250000
 quit
| Linha | Função |
|---|---|
undo portswitch | A porta deixa de ser L2 e fica sem IP, só como AC. |
description | Cliente e número do circuito. |
mtu 9216 | Aceita os quadros jumbo do cliente. |
mpls l2vc pw-template | Cria o VC. O VC-ID é igual nas duas pontas e único na rede, de preferência. |
jumboframe enable 12288 | Tamanho máximo de quadro no hardware. |
qos lr | CIR em kbit/s: 250000 = 250 Mbps. CBS em bytes: 31.250.000 = 250.000.000 bits / 8, ou 1 segundo de tráfego na taxa contratada. |
Com a porta inteira como AC, o VC type é Ethernet (raw). Guarde isso: vai importar quando o outro PE for um roteador com subinterface.
Atenção: STP, LACP e LLDP não podem ficar ativos na porta do PE. Os quadros de controle do cliente têm de atravessar o PW sem que o PE os consuma.
Passo 7: Salvar e validar o circuito MPLS L2VC Huawei
Salve nos dois PEs antes de testar. Já perdi circuito em reboot por pular essa linha.
					return
save
Confirme com y quando o switch perguntar. Valide de baixo para cima. Se a rota falha, nem adianta olhar o VC.
OSPF e rota
					display ospf peer brief
display ip routing-table 10.60.255.2
Vizinho em Full e a loopback remota como /32.
Sessão LDP
					display mpls ldp session
display mpls ldp remote-peer
 LDP Session(s) in Public Network
 Codes: LAM(Label Advertisement Mode), SsnAge Unit(DDDD:HH:MM)
 An asterisk (*) before a session means the session is being deleted.
 --------------------------------------------------------------------------
 PeerID             Status      LAM  SsnRole  SsnAge      KASent/Rcv
 --------------------------------------------------------------------------
 10.60.255.2:0      Operational DU   Passive  0000:02:20  562/562
 --------------------------------------------------------------------------
 TOTAL: 1 session(s) Found.
LSP
					display mpls lsp
ping lsp ip 10.60.255.2 32
Ping IP passa e ping lsp falha? Falta label em algum salto.
Estado do VC
display mpls l2vc brief
 Total LDP VC : 1     1 up       0 down

 *Client Interface     : XGigabitEthernet0/0/10
  Administrator PW     : no
  AC status            : up
  VC State             : up
  Label state          : 0
  Token state          : 0
  VC ID                : 300145
  VC Type              : Ethernet
  session state        : up
  Destination          : 10.60.255.2
  link state           : up
| Campo | Significado |
|---|---|
| AC status | Porta do cliente. |
| VC State | O pseudowire. Só sobe com parâmetros iguais nos dois PEs. |
| VC Type | Encapsulamento negociado. Porta inteira dá Ethernet. |
| session state | Sessão LDP com o destino. |
| Destination | Loopback do PE remoto. |
| link state | Resultado de AC e VC juntos. |
display mpls l2vc interface XGigabitEthernet0/0/10
 *client interface       : XGigabitEthernet0/0/10 is up
  session state          : up
  AC status              : up
  VC state               : up
  VC ID                  : 300145
  VC type                : Ethernet
  destination            : 10.60.255.2
  local VC label         : 1027      remote VC label      : 1029
  local forwarding state : forwarding
  remote forwarding state: forwarding
  link state             : up
  local VC MTU           : 9000      remote VC MTU        : 9000
  local control word     : enable    remote control word  : enable
  PW template name       : PE-POP-CENTRO
  VC tunnel/token info   : 1 tunnels/tokens
    NO.0  TNL type       : lsp   , TNL ID : 0x48000040
  create time            : 0 days, 2 hours, 17 minutes, 33 seconds
  up time                : 0 days, 2 hours, 15 minutes, 10 seconds
Aqui eu confiro MTU local igual ao remoto, control word enable dos dois lados e os dois labels. Sem remote VC label, o outro PE ainda não anunciou o VC.
display pw-template
 Total PW template number : 1
 PW Template Name : PE-POP-CENTRO
 Peer IP          : 10.60.255.2
 Tunnel Policy    : --
 CtrlWord         : Enable
 MTU              : 9000
 Total PW number  : 1
Rate limit
					display qos lr inbound interface XGigabitEthernet0/0/1
display qos lr outbound interface XGigabitEthernet0/0/1
No PE-POP-CENTRO devem aparecer CIR 250000 e CBS 31250000 nos dois sentidos.
Teste na ponta do cliente
Dois roteadores fazem o papel dos CEs, com eBGP entre eles:
					system-view
sysname CE-GLOBALCORP-DC
interface GigabitEthernet0/0/1
 description LINK-L2VC-OPERADORA
 mtu 9000
 ip address 172.16.100.1 255.255.255.252
 quit
bgp 65010
 router-id 172.16.100.1
 peer 172.16.100.2 as-number 65020
 peer 172.16.100.2 description CE-REMOTO-VIA-L2VC
 quit
					system-view
sysname CE-GLOBALCORP-FILIAL
interface GigabitEthernet0/0/1
 description LINK-L2VC-OPERADORA
 mtu 9000
 ip address 172.16.100.2 255.255.255.252
 quit
bgp 65020
 router-id 172.16.100.2
 peer 172.16.100.1 as-number 65010
 peer 172.16.100.1 description CE-REMOTO-VIA-L2VC
 quit
No CE-GLOBALCORP-DC:
					ping 172.16.100.2
display bgp peer
  PING 172.16.100.2: 56  data bytes, press CTRL_C to break
    Reply from 172.16.100.2: bytes=56 Sequence=1 ttl=255 time=2 ms
    Reply from 172.16.100.2: bytes=56 Sequence=2 ttl=255 time=1 ms
    Reply from 172.16.100.2: bytes=56 Sequence=3 ttl=255 time=1 ms
    Reply from 172.16.100.2: bytes=56 Sequence=4 ttl=255 time=1 ms
    Reply from 172.16.100.2: bytes=56 Sequence=5 ttl=255 time=1 ms

  --- 172.16.100.2 ping statistics ---
    5 packet(s) transmitted
    5 packet(s) received
    0.00% packet loss
    round-trip min/avg/max = 1/1/2 ms

 BGP local router ID : 172.16.100.1
 Local AS number : 65010
 Total number of peers : 1                 Peers in established state : 1

  Peer            V          AS  MsgRcvd  MsgSent  OutQ  Up/Down       State  PrefRcv
  172.16.100.2    4       65020       42       40     0 00:18:05 Established        0
O ttl=255 mostra que, para o cliente, os dois CEs estão no mesmo segmento. Se o BGP fecha, o circuito está entregue.
MPLS L2VC em roteadores Huawei (NetEngine e AR)
A base do MPLS L2VC Huawei (lsr-id, mpls, mpls l2vpn, mpls ldp, remote-peer e pw-template) não muda. Muda o AC.
Porta inteira no roteador
					interface GigabitEthernet0/1/0
 undo shutdown
 description CIRCUITO-GLOBALCORP_300145
 mtu 9216
 mpls l2vc pw-template PE-DATACENTER 300145
 quit
Em NetEngine e nas portas WAN do AR a interface já é L3; em porta LAN de AR, aplique undo portswitch antes. Confira também o range de MTU do seu modelo de AR antes de subir para 9216.
Só uma VLAN: subinterface dot1q
					interface GigabitEthernet0/1/0.100
 vlan-type dot1q 100
 mtu 9000
 description CIRCUITO-GLOBALCORP_300145-VLAN100
 mpls l2vc 10.60.255.1 300145 control-word raw
 quit
vlan-type dot1q 100 amarra a subinterface à tag 100. O VC usa a forma curta mpls l2vc <peer> <vc-id> control-word, sem template. O raw tira a tag antes de o quadro entrar no PW, então o VC type fica Ethernet e casa com a porta inteira do switch. Sem pw-template, o MTU do PW vem do MTU da interface; por isso a subinterface leva mtu 9000, igual ao lado do switch. Com muitas VLANs no mesmo circuito, eu partiria para QinQ.
Na interoperabilidade entre switch e roteador, VC-ID, VC type (Ethernet ou VLAN), MTU e control word precisam ser iguais nas duas pontas. Senão o display mpls l2vc mostra VC down com sessão up.
Configuração completa do MPLS L2VC Huawei (para copiar)
Troque IPs, portas, nomes e VC-ID pelos da sua rede.
PE-DATACENTER
					system-view
sysname PE-DATACENTER
ospf 1 router-id 10.60.255.1
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.60.255.1 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit

mpls lsr-id 10.60.255.1
mpls
 quit
mpls l2vpn
 quit
mpls ldp
 quit

interface XGigabitEthernet0/0/24
 undo portswitch
 description BACKBONE-PARA-PE-POP-CENTRO
 mtu 9216
 ip address 10.60.0.1 255.255.255.252
 ospf network-type p2p
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 jumboframe enable 12288
 quit

mpls ldp remote-peer pe-pop-centro
 remote-ip 10.60.255.2
 quit

pw-template PE-POP-CENTRO
 peer-address 10.60.255.2
 mtu 9000
 control-word
 quit

interface XGigabitEthernet0/0/10
 undo portswitch
 description CIRCUITO-GLOBALCORP_300145
 mtu 9216
 mpls l2vc pw-template PE-POP-CENTRO 300145
 jumboframe enable 12288
 quit
return
save
PE-POP-CENTRO
					system-view
sysname PE-POP-CENTRO
ospf 1 router-id 10.60.255.2
 area 0.0.0.0
  quit
 quit
interface LoopBack0
 description LSR-ID-MPLS
 ip address 10.60.255.2 255.255.255.255
 ospf enable 1 area 0.0.0.0
 quit

mpls lsr-id 10.60.255.2
mpls
 quit
mpls l2vpn
 quit
mpls ldp
 quit

interface XGigabitEthernet0/0/24
 undo portswitch
 description BACKBONE-PARA-PE-DATACENTER
 mtu 9216
 ip address 10.60.0.2 255.255.255.252
 ospf network-type p2p
 ospf enable 1 area 0.0.0.0
 mpls
 mpls mtu 9216
 mpls ldp
 jumboframe enable 12288
 quit

mpls ldp remote-peer pe-datacenter
 remote-ip 10.60.255.1
 quit

pw-template PE-DATACENTER
 peer-address 10.60.255.1
 mtu 9000
 control-word
 quit

interface XGigabitEthernet0/0/1
 undo portswitch
 description CIRCUITO-GLOBALCORP_300145
 mtu 9216
 mpls l2vc pw-template PE-DATACENTER 300145
 jumboframe enable 12288
 qos lr outbound cir 250000 cbs 31250000
 qos lr inbound cir 250000 cbs 31250000
 quit
return
save
Problemas comuns: VC down no MPLS L2VC Huawei
O que mais vejo em campo é VC down com sessão up. Quase sempre é parâmetro divergente.
| Sintoma | Causa | Solução |
|---|---|---|
| VC down, session up | MTU do PW diferente. | Mesmo mtu nos dois templates. |
| VC down, session up | Control word num lado só. | Igualar control-word. |
| VC down | VC-ID diferente. | Mesmo número nos dois PEs. |
| VC down | VC type Ethernet de um lado, VLAN do outro. | raw na subinterface. |
| AC status down | Porta física down ou faltou undo portswitch. | Cabo, óptico e modo da porta. |
| session state down | Sem rota para a loopback ou remote-ip errado. | OSPF e remote-peer. |
mpls l2vc rejeitado | Sem mpls l2vpn ou porta em modo L2. | Habilitar e aplicar undo portswitch. |
| Ping pequeno passa, grande falha | MTU ou jumbo faltando em algum salto, inclusive P. | Corrigir o MTU no caminho. |
| BGP do cliente oscila | CBS pequeno, CIR abaixo do contratado ou CRC na porta. | Revisar qos lr e contadores. |
Boas práticas para MPLS L2VC Huawei em produção
- Use como VC-ID o número do circuito no sistema comercial.
- Escreva na description o cliente e o circuito.
- Mantenha um pw-template por PE remoto.
- Documente o MTU padrão da rede: 9000 no PW, 9216 na porta.
- Aplique rate limit nas duas direções, não só na saída.
- Monitore com
display mpls l2vce trap SNMP, e salve com backup depois de cada ativação.
Perguntas frequentes sobre MPLS L2VC Huawei
Qual a diferença entre L2VC (VLL) e VPLS (VSI) no Huawei?
O L2VC liga dois pontos e não aprende MAC: o que entra num PE sai no outro. A VSI do VPLS funciona como um switch virtual entre três ou mais sites. Para matriz e uma filial, fico com o L2VC.
O control word é obrigatório no MPLS L2VC Huawei?
Não, mas tem de ser igual nas duas pontas, senão o VC fica down. Eu ligo sempre; com ECMP ou LAG no core é onde faz diferença de verdade, porque o hash deixa de desordenar os quadros do cliente.
Posso transportar só uma VLAN em vez da porta inteira?
Pode: no roteador, subinterface dot1q; no switch, mpls l2vc aplicado na Vlanif da VLAN. Se o cliente precisa de várias VLANs, a porta inteira já leva todas. QinQ entra quando a porta é compartilhada com outros serviços, e tem tutorial próprio aqui no blog.
Funciona L2VC entre um switch S6730 e um roteador NetEngine ou AR?
Funciona, desde que VC-ID, VC type, MTU e control word sejam iguais nas duas pontas. A falha típica é a subinterface do roteador sem raw anunciando VC type VLAN.
Por que usar MTU 9000 no pw-template e 9216 na porta?
O 9000 é o MTU que o LDP sinaliza e precisa ser igual nas duas pontas. Os 9216 da porta e do core deixam folga para labels, control word e cabeçalho Ethernet.
O cliente consegue ver ou alterar algo do MPLS?
Não. Ele enxerga um cabo entre as duas pontas. BGP, OSPF e LACP dos CEs atravessam o PW, desde que a porta do PE não rode STP, LACP ou LLDP.
Conclusão
Depois que loopbacks, LDP e template estão de pé, cada cliente novo de MPLS L2VC Huawei entre os mesmos POPs custa meia dúzia de linhas na porta. Quando quebra, diagnostique na ordem: rota, sessão, parâmetros do VC, AC.
A sinalização do PW por LDP está na RFC 4447; Ethernet sobre MPLS e o control word, na RFC 4448. Comandos por modelo e versão ficam no suporte Huawei. Montou o MPLS L2VC Huawei em outro modelo e a saída veio diferente? Conte nos comentários.

Sobre o autor
Ivan Alves
Especialista em redes de provedores (ISP)
Ivan Alves trabalha há mais de 15 anos com redes de provedores de internet, do NOC ao backbone e à borda BGP. Coordena infraestrutura e tecnologia em um provedor regional e escreve aqui os tutoriais que gostaria de ter encontrado quando começou: comandos testados, cenário explicado e o porquê de cada linha.
Leia Também
 Cisco
BCP38 e uRPF: anti-spoofing no Huawei, Cisco, Juniper e Mikrotik
BCP38 no provedor: onde aplicar anti-spoofing, uRPF strict ou loose, ACL de origem e a sintaxe no Huawei, Cisco, Juniper e Mikrotik, com teste no Spoofer.
 GPON
IPv6 na ONU Huawei: WAN PPPoE dual stack e prefixo delegado
IPv6 na ONU Huawei em modo roteador: WAN PPPoE dual stack, prefixo por DHCPv6-PD, LAN com SLAAC, TR-069 no GenieACS e conferência na OLT.
 GPON
ONU online sem internet: diagnóstico na OLT Huawei
ONU online sem internet na OLT Huawei: como checar WAN, PPPoE, VLAN da service-port, portas LAN e concentrador, na ordem certa.